Domain ehr24.de kaufen?
Wir ziehen mit dem Projekt
ehr24.de um.
Sind Sie am Kauf der Domain
ehr24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ehr24.de kaufen?
Warum eine Authentifizierung?
Eine Authentifizierung ist notwendig, um sicherzustellen, dass nur autorisierte Benutzer auf bestimmte Daten oder Systeme zugreifen können. Sie hilft dabei, die Vertraulichkeit, Integrität und Verfügbarkeit von Informationen zu gewährleisten. Durch die Verwendung von Benutzername und Passwort oder anderen Authentifizierungsmethoden können Identitätsdiebstahl und unbefugter Zugriff verhindert werden. Außerdem ermöglicht eine Authentifizierung eine individuelle Zuordnung von Aktivitäten und Transaktionen zu bestimmten Benutzern, was die Nachverfolgbarkeit und Verantwortlichkeit erhöht. Letztendlich dient eine Authentifizierung dem Schutz von sensiblen Daten und Systemen vor unbefugtem Zugriff und Missbrauch. **
Wie funktioniert Google Authentifizierung?
Die Google-Authentifizierung ist ein Sicherheitsmechanismus, der es Benutzern ermöglicht, sich bei ihren Google-Konten anzumelden. Sie basiert auf dem Prinzip der Zwei-Faktor-Authentifizierung, bei der Benutzer neben ihrem Passwort einen zusätzlichen Bestätigungscode eingeben müssen. Dieser Code wird in der Regel per SMS, Anruf oder über eine spezielle Authentifizierungs-App wie Google Authenticator bereitgestellt. Durch die Verwendung eines zusätzlichen Codes wird die Sicherheit des Kontos erhöht, da ein potenzieller Angreifer sowohl das Passwort als auch den Bestätigungscode benötigen würde, um Zugriff zu erhalten. Die Google-Authentifizierung kann in den Sicherheitseinstellungen des Google-Kontos aktiviert und konfiguriert werden. **
Ähnliche Suchbegriffe für Authentifizierung
Top-Angebote
Produkte zum Begriff Authentifizierung:
-
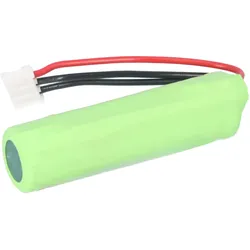
LFP32057.K-EHR-3 LiFePO4 Akku 3,2V 0,57Ah Ø17x52mm – EHR-3LFP32057.K-EHR-3 LiFePO4 Akku 3,2V 0,57Ah Ø17x52mm – EHR-3 Das LFP32057.K-EHR-3 LiFePO4 Akku 3,2V 0,57Ah Ø17x52mm – EHR-3 ist ein wiederaufladbarer Lithium-Eisenphosphat-Akku für den Austausch in technisch passenden Not-, Sicherheits- und Rettungszeichenleuchten. Die Kerndaten sind 3,2 V, 0,57 Ah, LiFePO4 . Für die sichere Zuordnung sind neben Spannung und Kapazität vor allem die unten genannten Referenzen, die Packform, der Anschluss und die Polarität entscheidend. Passend für / Referenzen LFP32057.K LFP32057.K-EHR-3 Die genannten Geräte-, Serien- und Ersatzreferenzen dienen der gezielten technischen Zuordnung. Sie ersetzen nicht den Vergleich mit dem ausgebauten Akku und dem Typenschild der Leuchte. Technische Daten Technologie: LiFePO4 / Lithium-Eisenphosphat Nennspannung: 3,2 V Kapazität: 0,57 Ah Energie: ca. 1,82 Wh AKKUman Artikelnummer: 27146 GTIN / EAN: 4251677349886 Abmessungen: Ø17 x 52 mm Anschluss: EHR-3-Stecker, kurzer Kabelsatz Vor dem Austausch prüfen Ein 3,2-V-LiFePO4-Akku ist nicht allein aufgrund gleicher Spannung austauschbar. Bitte Kapazität, Zellchemie, Abmessungen bzw. Packanordnung, Steckertyp, Pinbelegung, Polarität, Kabellänge und die Freigabe der Ladeelektronik mit dem vorhandenen Akku vergleichen. Bei abweichendem Stecker, anderer Polung oder einer anderen Leuchtenrevision darf der Akku nicht ohne technische Prüfung eingesetzt werden. Einsatz in Not- und Sicherheitsbeleuchtung Die LiFePO4-Technologie wird in moderner Einzelbatterie- und Sicherheitsbeleuchtung eingesetzt. Für einen zuverlässigen Betrieb ist entscheidend, dass die Leuchte ausdrücklich für die jeweilige LiFePO4-Ausführung und deren Ladecharakteristik vorgesehen ist. Lieferumfang 1x LFP32057.K-EHR-3 LiFePO4 Akku 3,2V 0,57Ah Ø17x52mm – EHR-313,95 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter

-
Was ist starke Authentifizierung?
Was ist starke Authentifizierung? Starke Authentifizierung bezieht sich auf einen Sicherheitsmechanismus, bei dem Benutzer nicht nur ein Passwort eingeben müssen, sondern auch eine zusätzliche Sicherheitsstufe durchlaufen müssen, wie z.B. einen Fingerabdruck, ein Einmalpasswort oder eine Sicherheitsfrage. Diese zusätzliche Sicherheitsstufe erhöht die Sicherheit und erschwert es Angreifern, auf sensible Informationen zuzugreifen. Starke Authentifizierung wird oft in sensiblen Umgebungen wie Banken, Regierungsbehörden oder Unternehmen eingesetzt, um die Sicherheit der Daten und Systeme zu gewährleisten. Es ist eine effektive Methode, um Identitätsdiebstahl und unbefugten Zugriff zu verhindern. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was bedeutet biometrische Authentifizierung?
Biometrische Authentifizierung bezieht sich auf die Verwendung von individuellen physischen Merkmalen, wie Fingerabdrücken, Gesichtserkennung oder Iris-Scans, um die Identität einer Person zu überprüfen. Diese Merkmale sind einzigartig für jede Person und können daher als sichere Methode zur Authentifizierung verwendet werden. Im Gegensatz zu Passwörtern oder PIN-Codes können biometrische Daten nicht einfach gestohlen oder gehackt werden. Diese Technologie wird häufig in Sicherheitssystemen, Mobilgeräten und anderen elektronischen Geräten eingesetzt, um den Zugriff auf sensible Informationen zu schützen. **
-
Was ist Authentifizierung fehlgeschlagen?
"Was ist Authentifizierung fehlgeschlagen?" bezieht sich auf einen Fehler, der auftritt, wenn ein Benutzer oder ein System sich nicht erfolgreich mit einem anderen System oder Dienst authentifizieren kann. Dies kann verschiedene Gründe haben, wie falsche Benutzerdaten, abgelaufene Zugriffsberechtigungen oder Probleme mit dem Authentifizierungsmechanismus. In der Regel wird der Benutzer in solchen Fällen daran gehindert, auf die gewünschten Ressourcen zuzugreifen, um die Sicherheit der Daten und des Systems zu gewährleisten. Es ist wichtig, die Ursache für die fehlgeschlagene Authentifizierung zu identifizieren und zu beheben, um sicherzustellen, dass nur autorisierte Benutzer Zugriff auf die geschützten Informationen haben. **
Was ist LDAP Authentifizierung?
Was ist LDAP Authentifizierung? **
Wie funktioniert LDAP Authentifizierung?
Wie funktioniert LDAP Authentifizierung? LDAP (Lightweight Directory Access Protocol) ist ein Protokoll, das zur Authentifizierung und Autorisierung von Benutzern in einem Verzeichnisdienst verwendet wird. Bei der LDAP-Authentifizierung sendet der Benutzer seine Anmeldeinformationen an den LDAP-Server, der dann überprüft, ob die Informationen korrekt sind. Der LDAP-Server greift auf das Verzeichnis zu, um die Benutzerinformationen abzurufen und zu überprüfen. Wenn die Anmeldeinformationen korrekt sind, wird der Benutzer authentifiziert und erhält Zugriff auf die entsprechenden Ressourcen. LDAP-Authentifizierung ermöglicht eine zentrale Verwaltung von Benutzerkonten und erleichtert die Authentifizierung in verteilten Netzwerken. **
Top-Angebote
Produkte zum Begriff Authentifizierung:
-
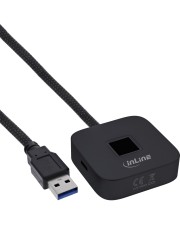
InLine USB Fingerabdruckscanner mit Hub Windows Hello kompatibel 1,5m schwarz Sicher anmelden ohne Passwort: Unterst?tzt f?r eine schnelle und zuverl?ssige Fingerabdruck-Authentifizierung. Kein Datenverlust durch lokalen Speicher: Fingerabdruckdaten werde (41360S)InLine USB Fingerabdruckscanner mit Hub Windows Hello kompatibel 1,5m schwarz Sicher anmelden ohne Passwort: Unterst?tzt f?r eine schnelle und zuverl?ssige Fingerabdruck-Authentifizierung. Kein Datenverlust durch lokalen Speicher: Fingerabdruckdaten werde43,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
LFP32057.K-EHR-3 LiFePO4 Akku 3,2V 0,57Ah Ø17x52mm – EHR-3LFP32057.K-EHR-3 LiFePO4 Akku 3,2V 0,57Ah Ø17x52mm – EHR-3 Das LFP32057.K-EHR-3 LiFePO4 Akku 3,2V 0,57Ah Ø17x52mm – EHR-3 ist ein wiederaufladbarer Lithium-Eisenphosphat-Akku für den Austausch in technisch passenden Not-, Sicherheits- und Rettungszeichenleuchten. Die Kerndaten sind 3,2 V, 0,57 Ah, LiFePO4 . Für die sichere Zuordnung sind neben Spannung und Kapazität vor allem die unten genannten Referenzen, die Packform, der Anschluss und die Polarität entscheidend. Passend für / Referenzen LFP32057.K LFP32057.K-EHR-3 Die genannten Geräte-, Serien- und Ersatzreferenzen dienen der gezielten technischen Zuordnung. Sie ersetzen nicht den Vergleich mit dem ausgebauten Akku und dem Typenschild der Leuchte. Technische Daten Technologie: LiFePO4 / Lithium-Eisenphosphat Nennspannung: 3,2 V Kapazität: 0,57 Ah Energie: ca. 1,82 Wh AKKUman Artikelnummer: 27146 GTIN / EAN: 4251677349886 Abmessungen: Ø17 x 52 mm Anschluss: EHR-3-Stecker, kurzer Kabelsatz Vor dem Austausch prüfen Ein 3,2-V-LiFePO4-Akku ist nicht allein aufgrund gleicher Spannung austauschbar. Bitte Kapazität, Zellchemie, Abmessungen bzw. Packanordnung, Steckertyp, Pinbelegung, Polarität, Kabellänge und die Freigabe der Ladeelektronik mit dem vorhandenen Akku vergleichen. Bei abweichendem Stecker, anderer Polung oder einer anderen Leuchtenrevision darf der Akku nicht ohne technische Prüfung eingesetzt werden. Einsatz in Not- und Sicherheitsbeleuchtung Die LiFePO4-Technologie wird in moderner Einzelbatterie- und Sicherheitsbeleuchtung eingesetzt. Für einen zuverlässigen Betrieb ist entscheidend, dass die Leuchte ausdrücklich für die jeweilige LiFePO4-Ausführung und deren Ladecharakteristik vorgesehen ist. Lieferumfang 1x LFP32057.K-EHR-3 LiFePO4 Akku 3,2V 0,57Ah Ø17x52mm – EHR-313,95 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Warum eine Authentifizierung?
Eine Authentifizierung ist notwendig, um sicherzustellen, dass nur autorisierte Benutzer auf bestimmte Daten oder Systeme zugreifen können. Sie hilft dabei, die Vertraulichkeit, Integrität und Verfügbarkeit von Informationen zu gewährleisten. Durch die Verwendung von Benutzername und Passwort oder anderen Authentifizierungsmethoden können Identitätsdiebstahl und unbefugter Zugriff verhindert werden. Außerdem ermöglicht eine Authentifizierung eine individuelle Zuordnung von Aktivitäten und Transaktionen zu bestimmten Benutzern, was die Nachverfolgbarkeit und Verantwortlichkeit erhöht. Letztendlich dient eine Authentifizierung dem Schutz von sensiblen Daten und Systemen vor unbefugtem Zugriff und Missbrauch. **
-
Wie funktioniert Google Authentifizierung?
Die Google-Authentifizierung ist ein Sicherheitsmechanismus, der es Benutzern ermöglicht, sich bei ihren Google-Konten anzumelden. Sie basiert auf dem Prinzip der Zwei-Faktor-Authentifizierung, bei der Benutzer neben ihrem Passwort einen zusätzlichen Bestätigungscode eingeben müssen. Dieser Code wird in der Regel per SMS, Anruf oder über eine spezielle Authentifizierungs-App wie Google Authenticator bereitgestellt. Durch die Verwendung eines zusätzlichen Codes wird die Sicherheit des Kontos erhöht, da ein potenzieller Angreifer sowohl das Passwort als auch den Bestätigungscode benötigen würde, um Zugriff zu erhalten. Die Google-Authentifizierung kann in den Sicherheitseinstellungen des Google-Kontos aktiviert und konfiguriert werden. **
-
Was ist starke Authentifizierung?
Was ist starke Authentifizierung? Starke Authentifizierung bezieht sich auf einen Sicherheitsmechanismus, bei dem Benutzer nicht nur ein Passwort eingeben müssen, sondern auch eine zusätzliche Sicherheitsstufe durchlaufen müssen, wie z.B. einen Fingerabdruck, ein Einmalpasswort oder eine Sicherheitsfrage. Diese zusätzliche Sicherheitsstufe erhöht die Sicherheit und erschwert es Angreifern, auf sensible Informationen zuzugreifen. Starke Authentifizierung wird oft in sensiblen Umgebungen wie Banken, Regierungsbehörden oder Unternehmen eingesetzt, um die Sicherheit der Daten und Systeme zu gewährleisten. Es ist eine effektive Methode, um Identitätsdiebstahl und unbefugten Zugriff zu verhindern. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Authentifizierung
-
Eibenstock Rührwerk EHR 18.1 S SETAnwendung: Mischen von Baustoffen mit niedriger und mittlerer Viskosität, z. B. Farbe, Leim, Spachtel- und Ausgleichsmassen, Fliesenkleber, Fertigmörtel Trockenbau, Fliesenleger, Maler und Stuckateure, Hochbau Merkmale: Motor - durchzugsstark, langlebig Staubgeschützter Elektronikschalter - stufenlose Drehzahländerung für spritzarmes Anrühren Polyamid-Gehäuse - glasfaserverstärkt, leicht und widerstandsfähig Abdeckkappe mit Labyrinthführung - Schutz vor Schmutz, Steinen usw. Breite, ergonomische Rahmengriffe in Trapezform und hochliegender Schwerpunkt - leichtes, ausbalanciertes Führen der Maschine, größere Hebelwirkung Dämpfungs- und Schutzelemente - Schutz vor Beschädigung PUR-Baustellenkabel - für starke Beanspruchung M 14-Direktaufnahme - große Kraftübertragung, hohe Rundlaufgenauigkeit max. Rührkorbdurchmesser: 120 mm Lieferumfang: im Karton inkl. Rührquirl WG 120199,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet biometrische Authentifizierung?
Biometrische Authentifizierung bezieht sich auf die Verwendung von individuellen physischen Merkmalen, wie Fingerabdrücken, Gesichtserkennung oder Iris-Scans, um die Identität einer Person zu überprüfen. Diese Merkmale sind einzigartig für jede Person und können daher als sichere Methode zur Authentifizierung verwendet werden. Im Gegensatz zu Passwörtern oder PIN-Codes können biometrische Daten nicht einfach gestohlen oder gehackt werden. Diese Technologie wird häufig in Sicherheitssystemen, Mobilgeräten und anderen elektronischen Geräten eingesetzt, um den Zugriff auf sensible Informationen zu schützen. **
-
Was ist Authentifizierung fehlgeschlagen?
"Was ist Authentifizierung fehlgeschlagen?" bezieht sich auf einen Fehler, der auftritt, wenn ein Benutzer oder ein System sich nicht erfolgreich mit einem anderen System oder Dienst authentifizieren kann. Dies kann verschiedene Gründe haben, wie falsche Benutzerdaten, abgelaufene Zugriffsberechtigungen oder Probleme mit dem Authentifizierungsmechanismus. In der Regel wird der Benutzer in solchen Fällen daran gehindert, auf die gewünschten Ressourcen zuzugreifen, um die Sicherheit der Daten und des Systems zu gewährleisten. Es ist wichtig, die Ursache für die fehlgeschlagene Authentifizierung zu identifizieren und zu beheben, um sicherzustellen, dass nur autorisierte Benutzer Zugriff auf die geschützten Informationen haben. **
-
Was ist LDAP Authentifizierung?
Was ist LDAP Authentifizierung? **
-
Wie funktioniert LDAP Authentifizierung?
Wie funktioniert LDAP Authentifizierung? LDAP (Lightweight Directory Access Protocol) ist ein Protokoll, das zur Authentifizierung und Autorisierung von Benutzern in einem Verzeichnisdienst verwendet wird. Bei der LDAP-Authentifizierung sendet der Benutzer seine Anmeldeinformationen an den LDAP-Server, der dann überprüft, ob die Informationen korrekt sind. Der LDAP-Server greift auf das Verzeichnis zu, um die Benutzerinformationen abzurufen und zu überprüfen. Wenn die Anmeldeinformationen korrekt sind, wird der Benutzer authentifiziert und erhält Zugriff auf die entsprechenden Ressourcen. LDAP-Authentifizierung ermöglicht eine zentrale Verwaltung von Benutzerkonten und erleichtert die Authentifizierung in verteilten Netzwerken. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.